
Edge Gateway (brána zpracovávající data na okraji sítě) není chytřejší router. Je to první místo v systému, kde se z čistých dat ze senzorů stává rozhodnutí. Dřív, než se do cloudu dostane jediný bajt (nebo se tam nedostane vůbec), má brána tu nejnáročnější práci už za sebou.
Víc než jen překladač protokolů
Učebnicová definice říká, že Edge Gateway propojuje lokální zařízení s širší sítí. To je technicky správně, ale v průmyslových a zdravotnických nasazeních to míjí podstatu. Běžná síťová brána pakety přeposílá. Edge Gateway je vyhodnocuje.
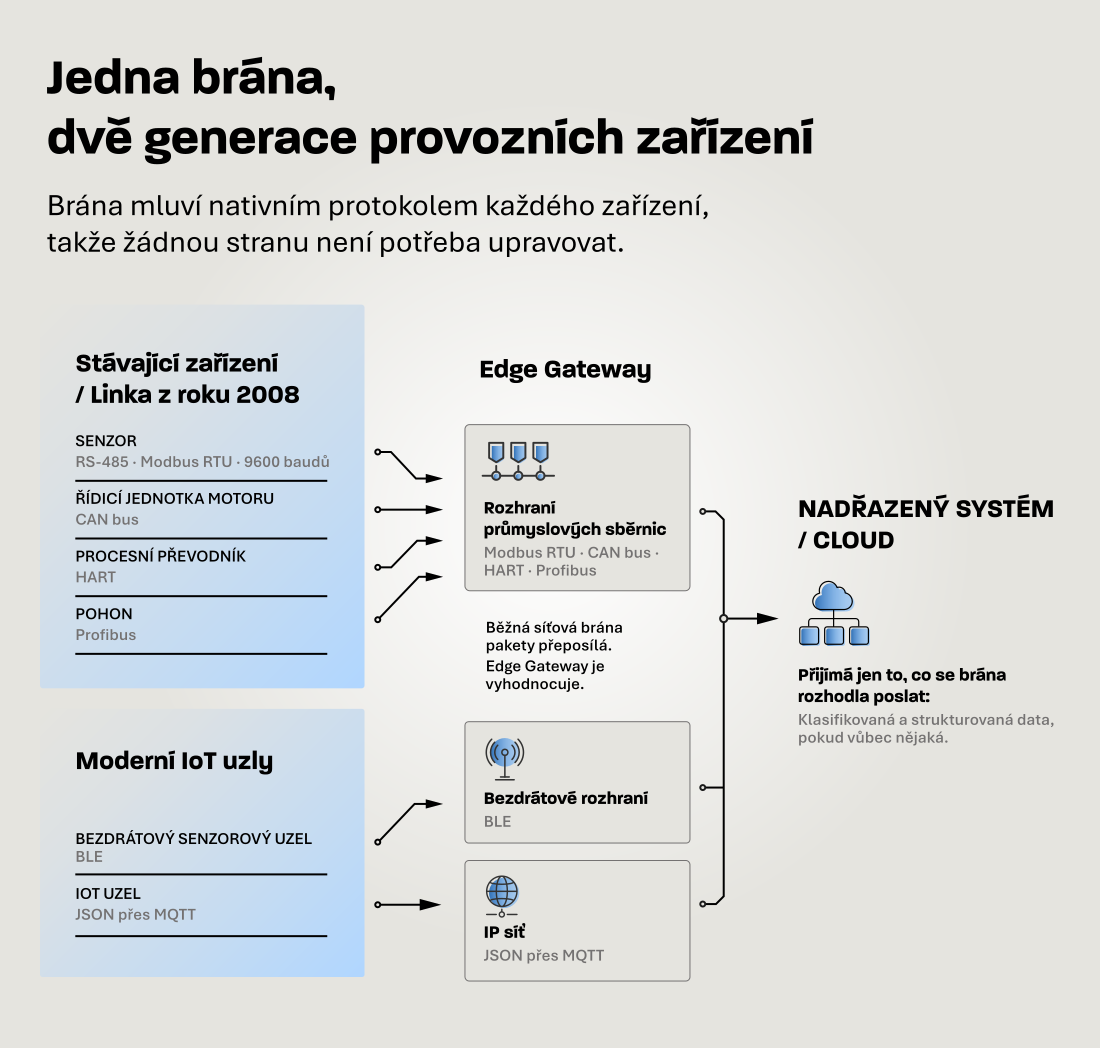
Edge Gateway propojuje starší provozní zařízení s moderními IoT uzly, aniž by vyžadovala úpravy jednoho nebo druhého systému.
V praxi zastává brána v dobře navrženém systému několik různých funkcí současně:

Mluví nativním jazykem
Starší provozní zařízení: Modbus RTU, CAN bus, HART a Profibus. Moderní uzly: BLE.

Spouští lokální logiku
Vyhodnocuje, co příchozí data ve skutečnosti znamenají.

Rozhoduje, co poslat dál
Pokud vůbec něco, ještě než data opustí provoz.
Filtrování a klasifikace probíhají ještě předtím, než se cokoli odešle dál.
Tento rozdíl je podstatný, protože většina průmyslových provozů nevzniká na zelené louce. Výrobní linka uvedená do provozu v roce 2008 se může stále spoléhat na senzory komunikující po RS-485 rychlostí 9600 baudů. Taková zařízení často fungují vedle moderních IoT uzlů, které streamují JSON přes MQTT. Brána musí propojit obě prostředí, aniž by vyžadovala úpravy jednoho nebo druhého systému.
Co běží uvnitř brány
Právě výpočetní výkon odlišuje Edge Gateway od jejích jednodušších předchůdců. Moderní průmyslová brána typicky běží na vícejádrovém SoC s dostatečnou rezervou na to, aby v reálném čase spouštěla lokální inferenční modely.
Hodnota Edge Gateway se naplno ukáže, když se podíváme na to, jak data procházejí systémem.
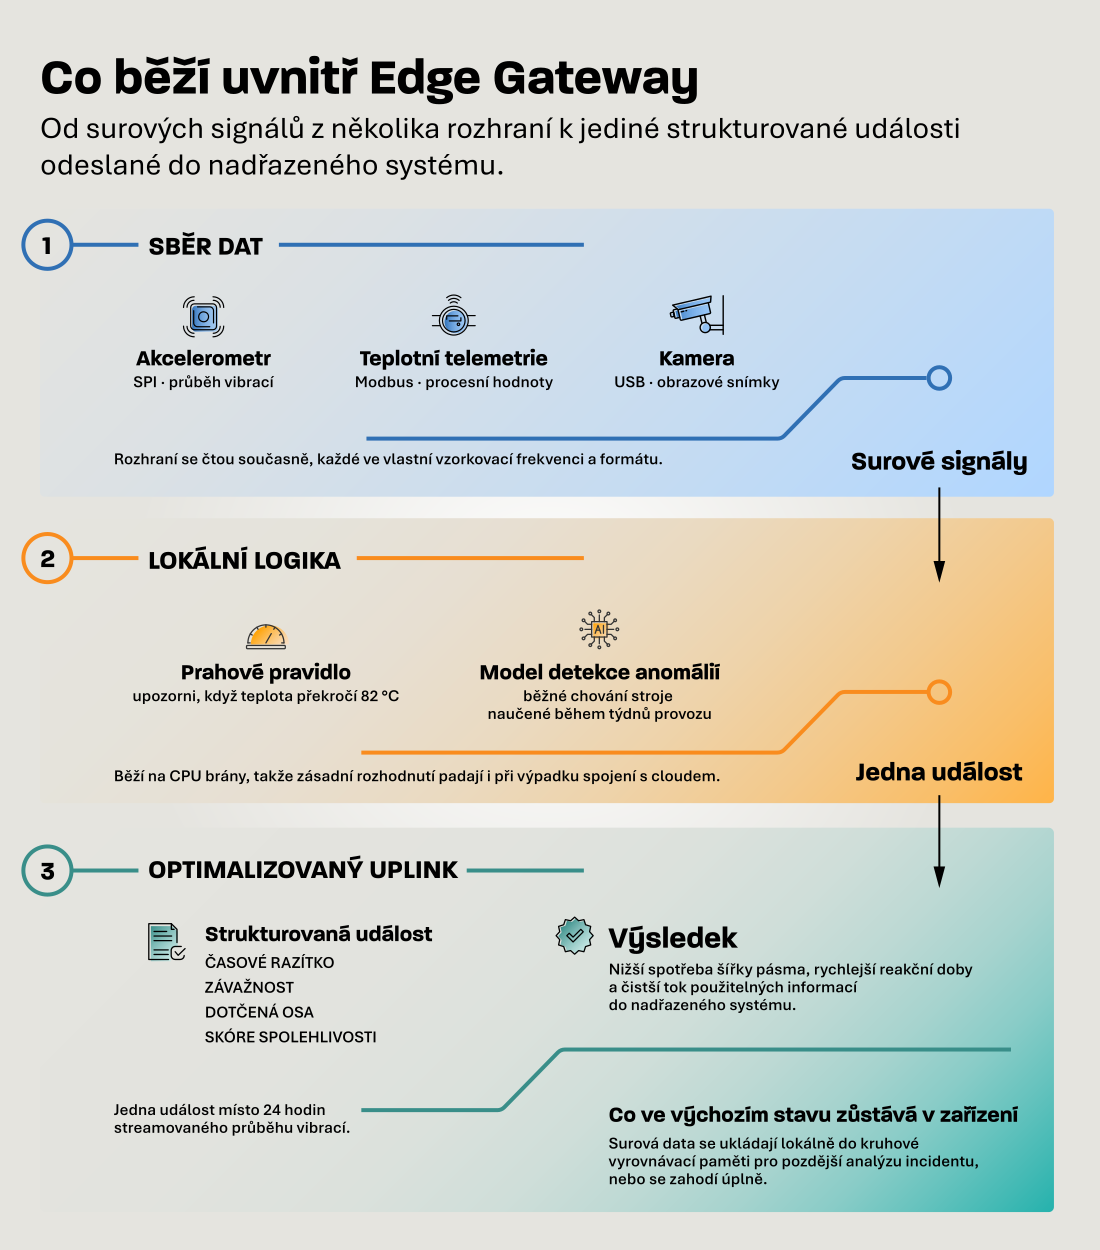
Od surových signálů k jediné strukturované události: sběr dat, lokální logika a optimalizovaný uplink.

Odstředivé čerpadlo, typický kandidát na monitoring teploty a vibrací.
1. Sběr dat
Brána zároveň naslouchá nebo se dotazuje na více fyzických rozhraní. Jediná jednotka může současně číst data o vibracích z akcelerometru přes SPI, teplotní telemetrii přes Modbus a obrazové snímky z kamery přes USB, a to vše v různých vzorkovacích frekvencích a formátech.
2. Lokální logika
Surové signály procházejí zpracovatelskou vrstvou. Ta může být jednoduchá jako prahové pravidlo („upozorni, když teplota překročí 82 °C“), nebo složitá jako lokálně nasazený model detekce anomálií, který se v průběhu týdnů naučil běžné chování stroje.
Tato logika běží přímo na CPU brány, bez závislosti na dostupnosti sítě. To znamená, že zásadní rozhodnutí lze učinit i tehdy, když dojde k výpadku připojení do cloudu.
3. Optimalizovaný uplink
Dál do nadřazeného systému se posílá pouze výstup lokální logiky. Místo streamování 24 hodin průběhu vibrací odešle brána jedinou strukturovanou událost: časové razítko, závažnost, dotčenou osu a skóre spolehlivosti.
Surová data se mohou ukládat lokálně do kruhové vyrovnávací paměti pro pozdější analýzu incidentu, nebo se zahodí úplně. Výsledkem je nižší spotřeba šířky pásma, rychlejší reakční doby a čistší tok použitelných informací směřujících do cloudu.
Proč hotová řešení často nestačí
Standardní průmyslové brány dobře pokrývají běžné případy. Na limity narážejí v hraničních podmínkách, které běžná specifikace nepokrývá, kde se ale průmyslová a medicínská nasazení často ocitají.
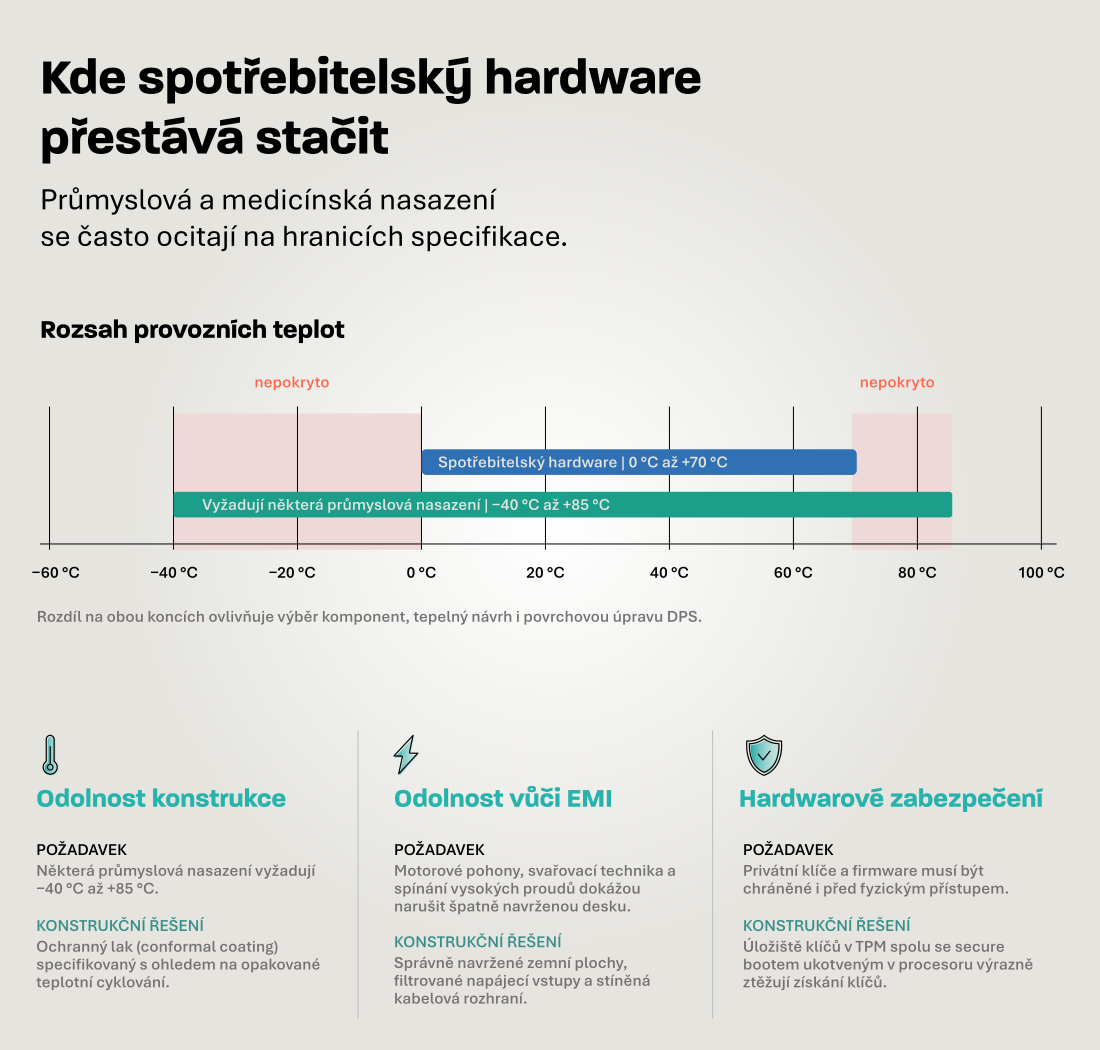
Kde spotřebitelský hardware přestává stačit: průmyslové požadavky a konstrukční řešení, která na ně odpovídají.
Odolnost konstrukce
Provozní teplota spotřebitelského hardwaru je typicky 0 °C až 70 °C. Některá průmyslová nasazení vyžadují rozsah −40 °C až +85 °C. Takový rozsah klade jiné nároky na výběr komponent, tepelný návrh i povrchovou úpravu DPS. I detaily jako ochranný lak (conformal coating) je potřeba specifikovat s ohledem na opakované teplotní cyklování.
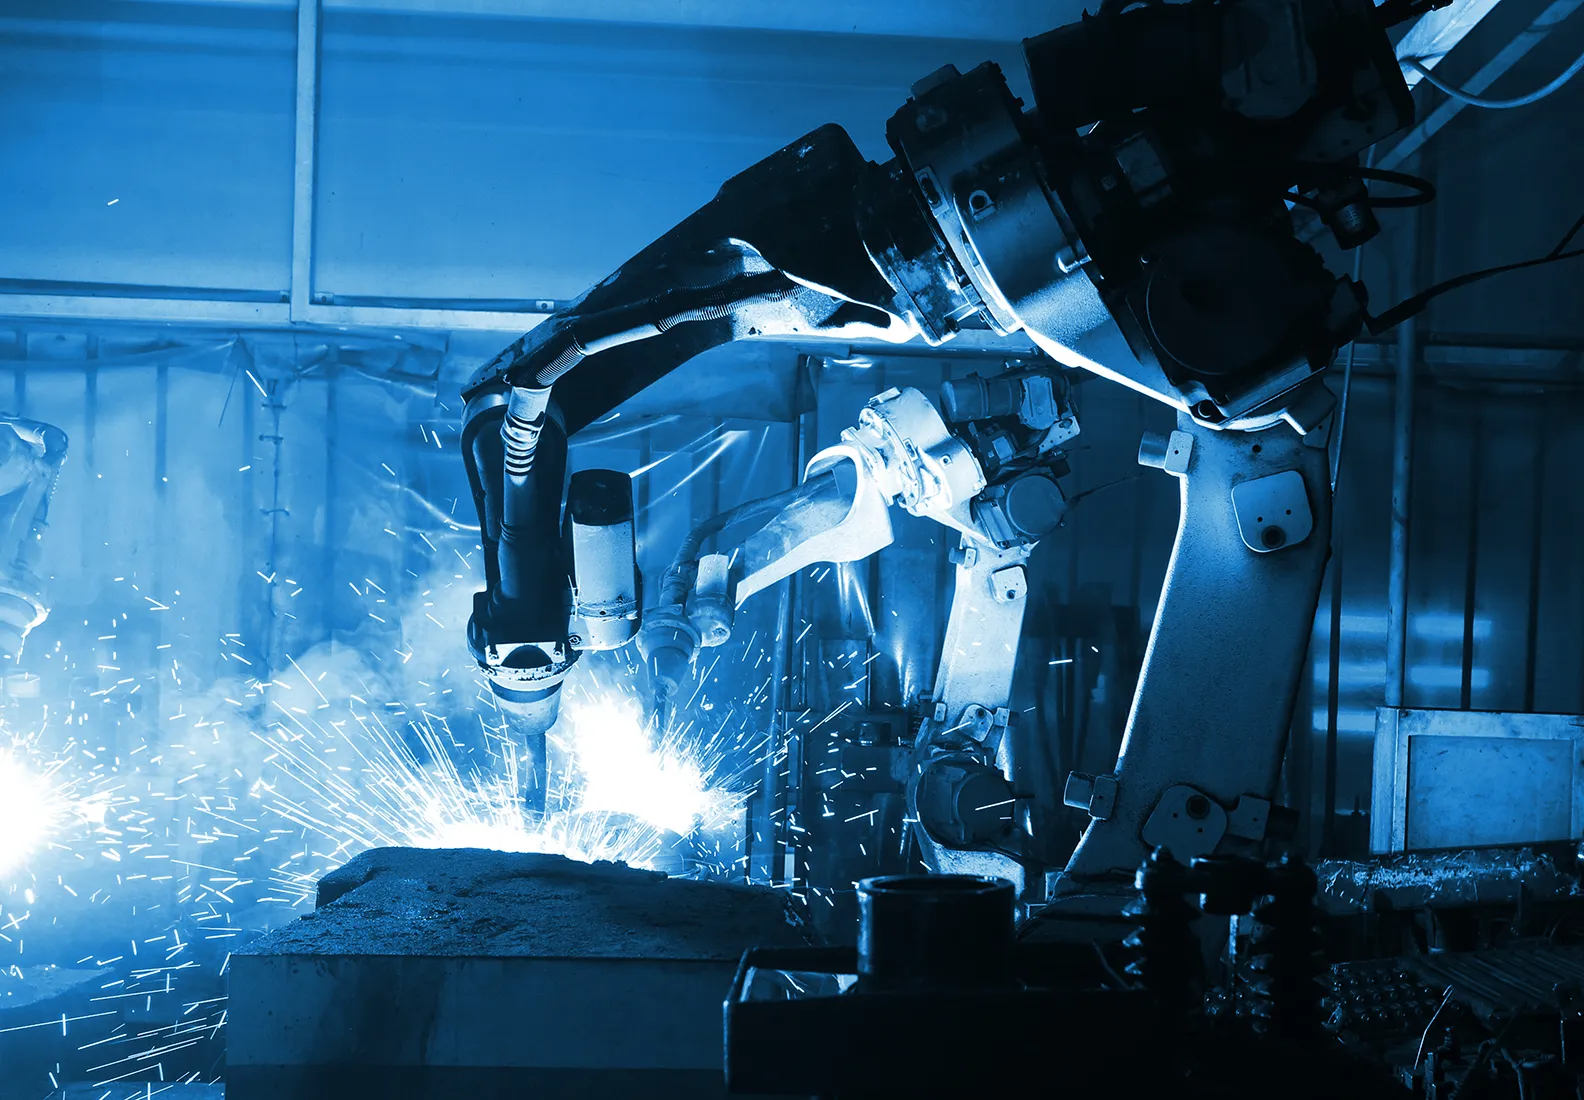
Svařovací technika je jedním ze zdrojů elektromagnetického rušení v náročných průmyslových prostředích.
Odolnost vůči EMI
Náročná průmyslová prostředí (motorové pohony, svařovací technika a systémy spínající vysoké proudy) vytvářejí elektromagnetické rušení, které dokáže narušit komunikaci na špatně navržené desce.
Zakázkové brány se správně navrženými zemními plochami, filtrovanými napájecími vstupy a stíněnými kabelovými rozhraními jsou často spíš nutností než volbou.
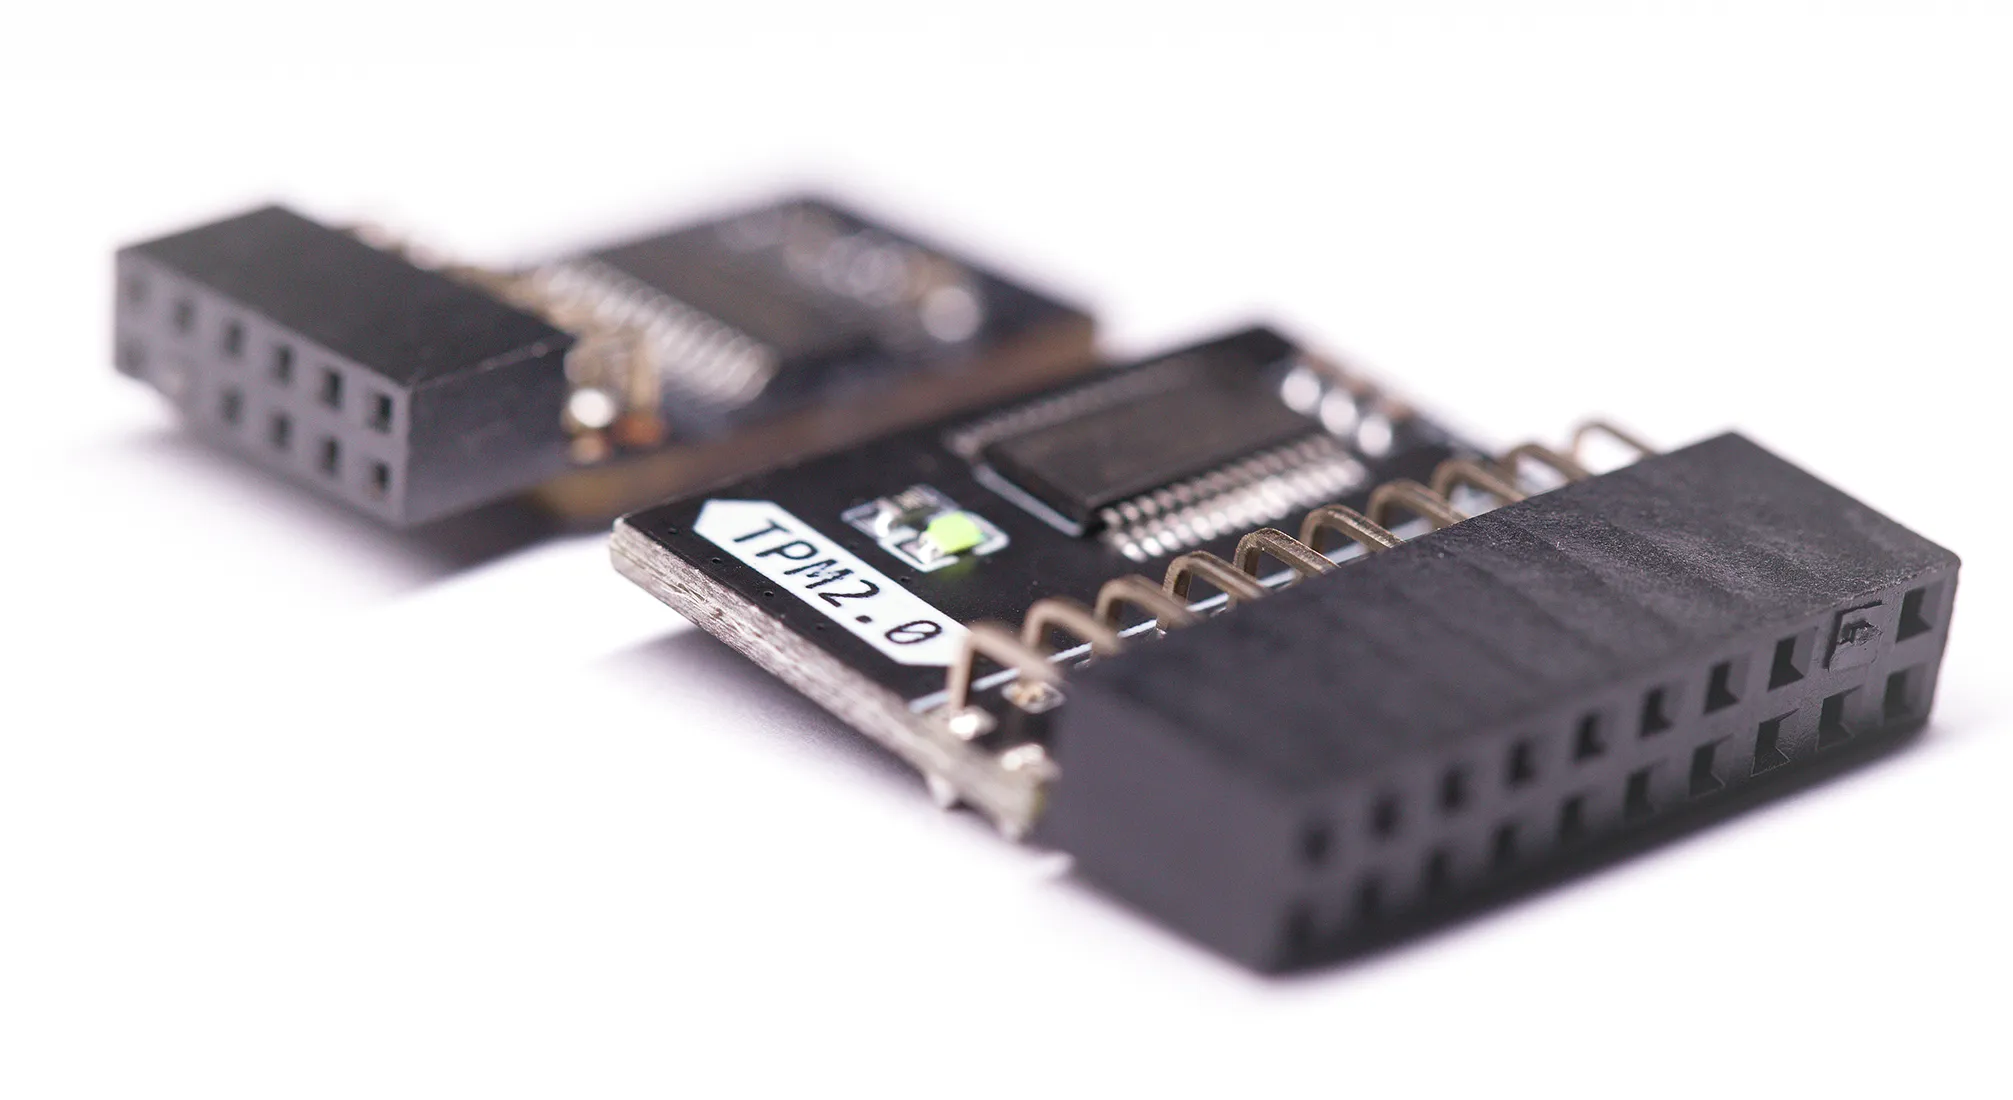
Moduly TPM poskytují hardwarově podložené úložiště klíčů a podporují řetězec secure bootu.
Hardwarové zabezpečení
TPM (Trusted Platform Module) poskytuje hardwarově podložené úložiště klíčů. V kombinaci se secure bootem ukotveným v procesoru výrazně ztěžuje získání privátních klíčů nebo spuštění škodlivého firmwaru, a to i při fyzickém přístupu k zařízení.
Tato úroveň ochrany bývá často vyžadována u nasazení, která se řídí normou IEC 62443, standardy pro kritickou infrastrukturu nebo specifikacemi pro státní zakázky.
Shrnutí
Edge Gateway je místo, kde se ze surového toku hodnot ze senzorů stává strukturovaná, použitelná informace. Je to místo, kde se data filtrují, zasazují do kontextu a mění v rozhodnutí ještě dřív, než se vůbec dostanou do cloudu.
Ať už je cílem prediktivní údržba, soulad s předpisy, nižší spotřeba šířky pásma nebo provozní přehled v reálném čase, kvalita rozhodnutí, která padnou přímo na okraji sítě, nakonec určuje hodnotu celého IoT systému. Když se hardware a logika na této vrstvě navrhnou správně, dostane každá další část systému (cloudová analytika, dashboardy i nástroje pro vzdálenou správu) něco užitečného, s čím může pracovat.